GRCompliance
Gør ISMS og GDPR driftbart
GRCompliance er et danskudviklet SaaS-system, der samler risici, kontroller, leverandørtilsyn og dokumentation ét sted. Systemet gør det lettere at dokumentere og drifte krav fra blandt andet GDPR, NIS2, AI-forordningen og ISO 27001/27002.
Løsningen fungerer som jeres ISMS og giver overblik, tydeligt ejerskab og dokumenteret evidens i den daglige drift.
Saml compliance og informationssikkerhed ét sted
GRCompliance giver jer en samlet arbejdsgang for informationssikkerhed og compliance. Løsningen gør det lettere at arbejde systematisk med risici, kontroller, leverandørtilsyn og dokumentation, så I får bedre overblik og stærkere opfølgning i den daglige drift.
Med GRCompliance kan I understøtte arbejdet med krav fra blandt andet GDPR, NIS2, AI-forordningen og ISO 27001/27002 uden at drukne i regneark, manuelle arbejdsgange og spredt dokumentation.
Vi hjælper jer med at flytte eksisterende data ind i løsningen, så I hurtigt kommer i gang og får en løsning, der passer til jeres arbejdsgange
Derfor vælger virksomheder GRCompliance
GRCompliance samler centrale arbejdsgange i ét system, så I kan arbejde mere struktureret med informationssikkerhed, dokumentation og opfølgning.
I får overblik over status, tydeligt ejerskab og bedre forudsætninger for at dokumentere krav, gennemføre kontroller og følge op i drift.
Dashboard
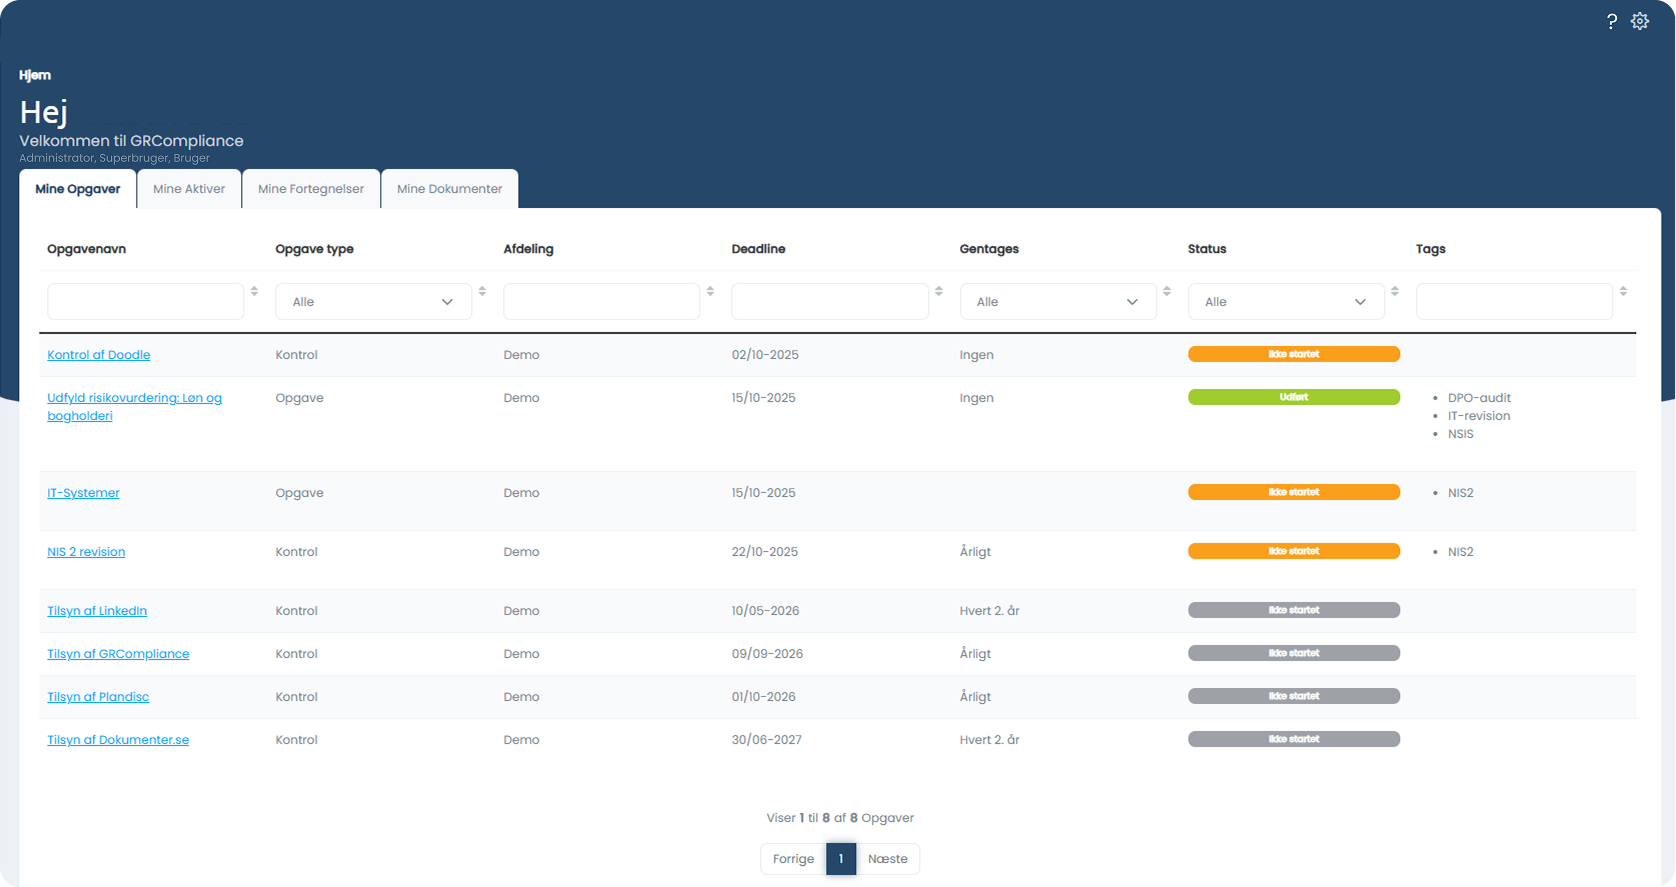
Få overblik over opgaver, kontroller, aktiver og dokumentation. Dashboards og rapporter viser status og næste opgaver.
Leverandører
Saml overblik over leverandører, tilsyn og opfølgning. Det er særligt vigtigt i leverandørkæder med mange afhængigheder.
Opgavecenter
Følg op på opgaver, deadlines og ansvar i samme arbejdsgang, så kontroller og revisioner ikke lever i separate lister og mails.
Standarder
Understøt arbejdet med krav fra blandt andet GDPR, NIS2, AI-forordningen og ISO 27001/27002 i en mere samlet og driftbar arbejdsgang.
Risikostyring
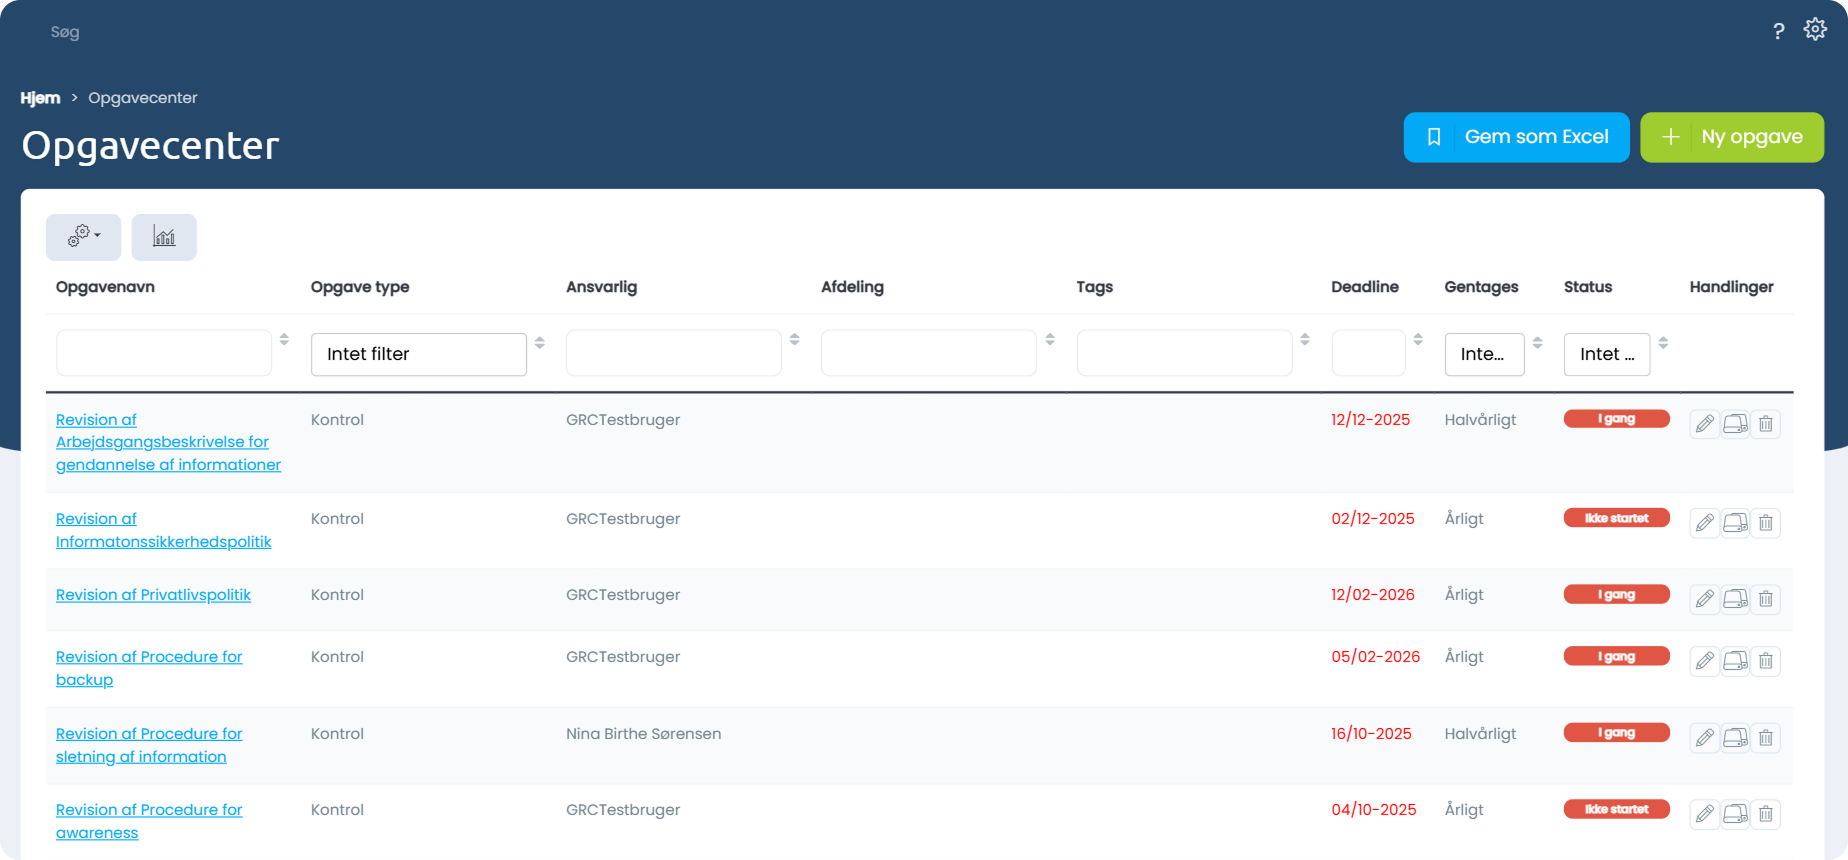
Arbejd systematisk med risikovurderinger og registrering af sikkerhedsforanstaltninger. Kobl ansvar og opgaver til det, der faktisk skal gøres.
Hændelser
Registrér sikkerhedshændelser og mulige brud i samme løsning, så opfølgning og dokumentation hænger sammen.
Fortegnelse
Saml behandlingsaktiviteter og relateret dokumentation ét sted, så GDPR-arbejdet bliver lettere at vedligeholde og følge op på.
Dokumenter
Saml politikker, procedurer, vejledninger og anden dokumentation ét sted med historik og løbende vedligeholdelse.
Rapporter
Generér rapporter, der viser compliance-status, fremdrift og næste opgaver, og gør det lettere at forberede revision og ledelsesopfølgning.
Aktiver
Få overblik over systemer, adgange og aktiver, og brug oplysningerne aktivt i risikovurderinger og opfølgning.
Opgavecenter
Følg op på opgaver, deadlines og ansvar i samme arbejdsgang, så kontroller og revisioner ikke lever i separate lister og mails.
Prismodel
Opstart
Årlig drift
GRCompliance
30.000 kr.
40.000 kr.
Book en demo
Se, hvordan GRCompliance understøtter jeres arbejde med informationssikkerhed, risikostyring og compliance.
Vi viser, hvordan løsningen samler kontroller, risici, leverandørtilsyn og dokumentation ét sted, så I får bedre overblik og en mere driftbar arbejdsgang.
Udfyld formularen eller kontakt os, og få en kort 1:1-gennemgang med fokus på jeres behov og jeres nuværende arbejdsgange.
