I GRCompliance arbejder du med systemet ud fra en tildelt brugerrolle. Rollen afgør, hvilke funktioner du har adgang til, og hvad du kan se og redigere i systemet.
De fire overordnede brugerroller i systemet er “Læseadgang”, “Bruger”, “Administrator” og “Superbruger”.
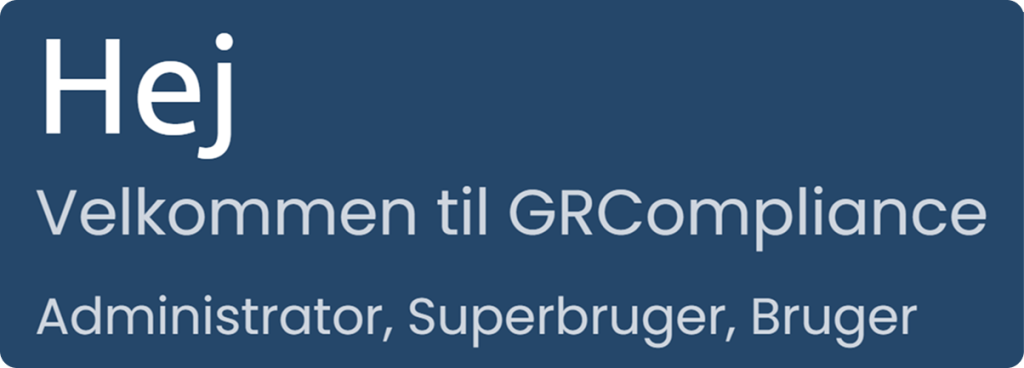
Du kan se dine tildelte roller på Dashboardet øverst på siden. Her vises først en velkomst med dit navn, f.eks. “Hej [navn]” og “Velkommen til GRCompliance”. Lige nedenunder fremgår dine roller, f.eks. “Administrator, Superbruger, Bruger”, hvis du har flere roller.
Brugerroller administreres centralt, og du kan derfor ikke selv ændre din rolle. Hvis du har behov for ændringer i dine rettigheder, skal du kontakte din systemadministrator, systemansvarlige eller leder.
Læseadgang
Rollen “Læseadgang” giver mulighed for at se indhold i GRCompliance uden at kunne oprette, redigere eller slette.
En bruger med læseadgang kan se indhold i størstedelen af systemet, herunder Dashboard og Rapporter, men har ikke adgang til administrative opsætningsområder og udvalgte funktioner under Hændelser, Risikostyring og Aktiver.
Denne rolle anvendes typisk til personer, der har behov for indsigt i organisationens arbejde med informationssikkerhed og compliance, uden selv at skulle foretage ændringer i systemet.
Bruger
Rollen “Bruger” har adgang til at arbejde med de elementer, som vedkommende er tilknyttet.
En bruger kan se indhold i systemet og redigere og slette i relevante moduler, hvor brugeren er angivet som ansvarlig eller ejer Det gælder f.eks. moduler som aktiver, leverandører, risikovurderinger, dokumenter og opgaver.
Denne rolle er typisk til medarbejdere, der arbejder med specifikke områder eller opgaver.
Administrator
Rollen Administrator har de samme rettigheder som en superbruger, men har derudover adgang til systemets indstillinger og opsætning.
En administrator kan ændre systemindstillinger via tandhjulsikonet, konfigurere centrale dele af systemet og administrere opsætning af f.eks. hændelser og konsekvensanalyser.
Administratorrollen anvendes typisk af systemansvarlige eller personer med overordnet ansvar for systemet.
Superbruger
Rollen “Superbruger” har en bredere adgang på tværs af systemet.
En superbruger kan tilgå og arbejde med alle relevante moduler og redigere og slette indhold uafhængigt af, om vedkommende er direkte tilknyttet elementet. Det gælder bl.a. aktiver, leverandører, risikovurderinger, dokumenter og opgaver.
Denne rolle anvendes typisk af nøglepersoner, som har ansvar for at vedligeholde og kvalitetssikre data i systemet.
Adgangsgrupper ved brugersynkronisering
Ved brugersynkronisering til GRCompliance anvendes adgangsgrupper til at styre, hvilke brugere der oprettes i systemet, og hvilke rettigheder de tildeles.
Der anvendes følgende adgangsgrupper:
GRCompliance – Bruger – Brugere i denne gruppe oprettes og synkroniseres til GRCompliance. Gruppen giver ikke i sig selv adgang til at logge ind i systemet
GRCompliance – Læseadgang – Tildeler rollen ”Læseadgang”, som giver mulighed for at se indhold i systemet uden at kunne oprette, redigere eller slette
GRCompliance – Adgang – Tildeler rollen ”Bruger”, som giver almindelig adgang til systemet
GRCompliance – Incident – Tildeler en særskilt, begrænset adgang til indberetning af hændelser. Brugeren får kun adgang til den selvstændige indberetningsside og ikke almindelig adgang til GRCompliance. Gruppen kan derfor anvendes til medarbejdere, som skal kunne indberette hændelser uden at være almindelige brugere af systemet
GRCompliance – Superbruger – Tildeler rollen ”Superbruger”, som giver udvidede rettigheder på tværs af systemet
GRCompliance – Administrator – Tildeler rollen ”Administrator”, som giver adgang til systemets funktioner, indstillinger og administration
For at få almindelig adgang til GRCompliance, skal brugeren være medlem af adgangsgruppen ”GRCompliance – Bruger” og en gruppe, der giver loginadgang. Med ”GRCompliance – Incident” kan medarbejdere i stedet indberette hændelser via en selvstændig side uden almindelig adgang til systemet.
Brugere der er oprettet i GRCompliance uden loginadgang, kan stadig tildeles opgaver, stå som ansvarlige og modtage notifikationer.
Hvis en bruger er medlem af flere almindelige rollegrupper, gælder rollen med de højeste rettigheder. Incident-adgangen er særskilt og indgår ikke i dette rollehierarki.